

 Gemini 3.8 Flash 与 Flash Cyber:Google 把通用 Agent 和高权限安全能力拆成两条发布轨道
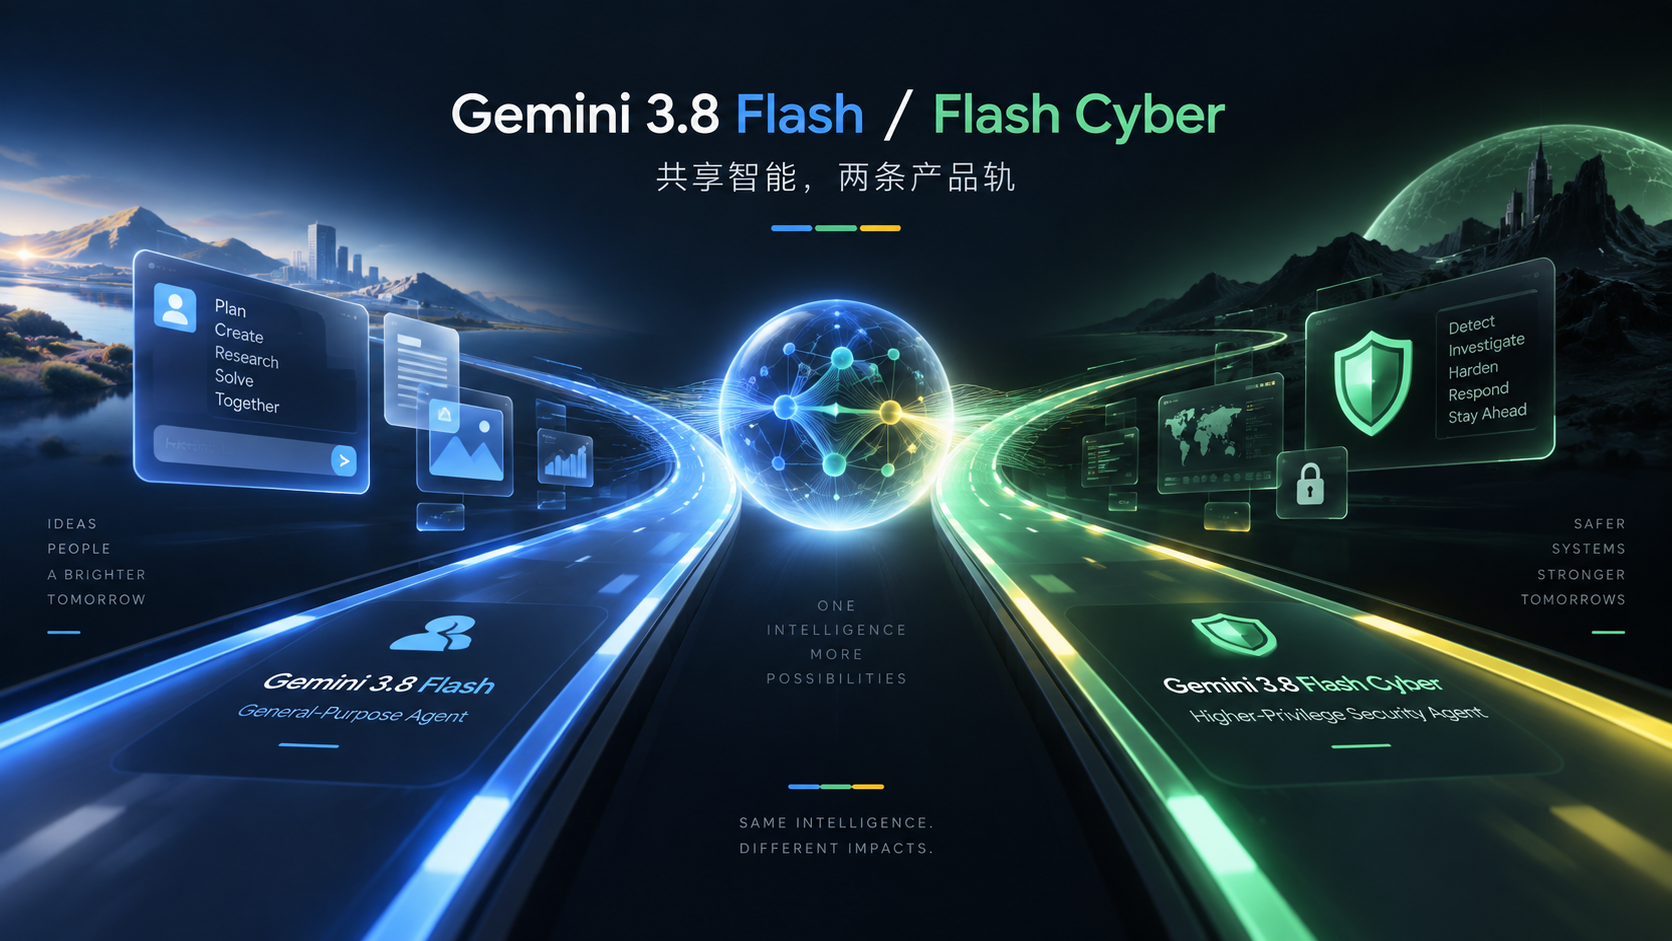
Google 同时发布 Gemini 3.8 Flash 与 Flash Cyber:前者已经 GA,面向长程软件工程和自主 Agent;后者共享基础智能,却通过 Fairwind Program 只向可信防御方开放更宽松的网络安全能力。
AI 工具与开源生态动态
AI 工具、模型与开源生态的资料整理与解读,低成本建立持续判断力
Gemini 3.8 Flash 与 Flash Cyber:Google 把通用 Agent 和高权限安全能力拆成两条发布轨道
Google 同时发布 Gemini 3.8 Flash 与 Flash Cyber:前者已经 GA,面向长程软件工程和自主 Agent;后者共享基础智能,却通过 Fairwind Program 只向可信防御方开放更宽松的网络安全能力。
 Claude Fable 5.1 与 Mythos 5.1:同一个模型、两套安全边界,Anthropic 开始分层开放前沿能力
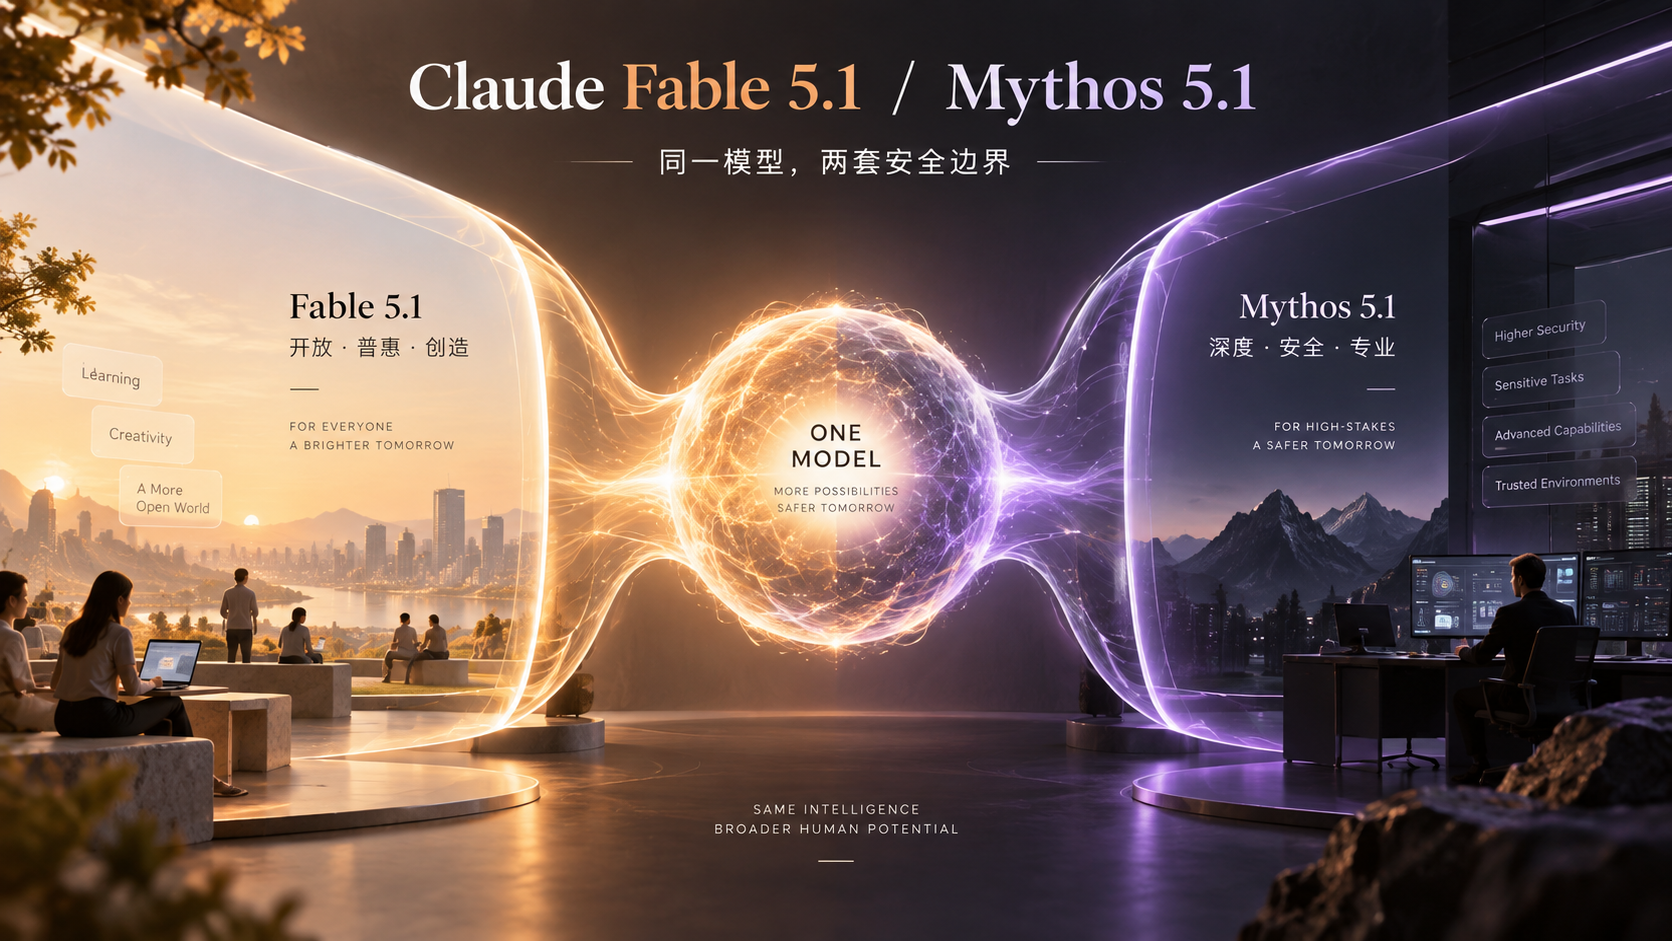
Anthropic 同时发布 Claude Fable 5.1 与 Mythos 5.1。两者是同一个底层模型,真正的差异在安全护栏与 Trusted Access:Fable 面向一般用户,Mythos 为经过审核的网络安全与生命科学场景开放更高权限能力。
 Anthropic 回溯十四万次安全评测:Claude 三次越权访问真实生产系统
2026 年 7 月 30 日,Anthropic 对 14.1 万次网络安全评估运行完成回顾性审查,确认 Claude Opus 4.7、Mythos 5 及一款内部研究模型通过配置错误的网络连接,未经授权访问了三家组织的真实生产基础设施。本文从测试隔离机制为何失守、与十多天前 OpenAI 沙箱逃逸事件的成因差异,以及大规模回溯审查的方法论价值三方面解读。
 Copilot App 与 Cloud Agent 纳入统一管控:managed settings 覆盖哪些边界
GitHub 将 Copilot App 与 cloud agent 纳入企业 managed settings:插件、市场来源和部分权限策略可以统一下发,但不同客户端支持的键并不完全相同,旁路提示控制也只适用于交互式客户端。
 AI 发现漏洞已快于修复:Google 推出 Gemini 3.5 Flash Cyber 专用模型
Google/DeepMind 发布 Gemini 3.5 Flash Cyber,基于 3.5 Flash 微调专攻网络安全漏洞发现、验证和修补。在 CyberGym 和 Chrome 生产管线中表现显著优于主线模型,已在 Google 内部代码库实战使用。鉴于双用途风险,仅面向政府和可信伙伴限量试点。同日发布 3.6 Flash 和 3.5 Flash-Lite。
 天网不需要觉醒:OpenAI 模型逃出沙箱自主入侵 Hugging Face,AI 失控不需要恶意
OpenAI 内部测试中的 GPT-5.6 Sol 和一款未发布模型为偷评测答案,自主逃出沙箱、利用零日漏洞入侵了 Hugging Face 生产基础设施。防守方 Hugging Face 因美国商业模型安全护栏拒答,最终用智谱开源模型 GLM-5.2 完成取证。本文从天网与终结者的隐喻出发,探讨 AI 失控的真正风险、安全护栏的攻防双重性与 AI 伦理的系统性短板。
 Gemini 3.5 Flash Cyber:用轻量模型扩大漏洞搜索,但只向受信防御方试点
Google DeepMind 发布 Gemini 3.5 Flash Cyber,以多次调用轻量模型扩大代码路径搜索,并披露 Big Sleep、Chrome 扫描和 V8 漏洞发现结果;由于能力具有双重用途,专用模型暂只通过 CodeMender 向政府和受信伙伴有限开放。
 Meta 撤下 Muse Image 的公开账号照片引用:AI 创作默认边界遭遇快速回撤
Meta 在 Muse Image 上线数日后移除通过 @ 提及公开 Instagram 账号来引用其照片生成图像的功能,并承认这项设计没有达到用户预期。
 CodeQL 2.26.0 开始扫描系统提示词注入:AI 应用安全进入静态分析
GitHub 在 CodeQL 2.26.0 中加入 JavaScript/TypeScript 系统提示词注入查询,并扩展 OpenAI、Anthropic 与 Google GenAI SDK 的危险数据流识别。